İnternet güvenliği, sürekli bir evrim ve mücadele alanıdır. Bazen, geçmişte alınan ve o günün şartlarında mantıklı görünen kararlar, yıllar sonra beklenmedik ve ciddi güvenlik zafiyetlerine yol açabilir. FREAK saldırısı, tam olarak bu durumun en çarpıcı örneklerinden biridir. Bir zamanlar yasal bir zorunluluk olan “zayıf şifreleme” standardının, nasıl modern tarayıcıları ve milyonlarca kullanıcıyı riske atabildiğini gözler önüne seren bu saldırı, dijital dünyanın ne kadar kırılgan olabileceğinin ve eski teknolojilerin “kriptografik borç” olarak nasıl karşımıza çıkabileceğinin altını çizmektedir. Bu makalede, FREAK saldırısının ne olduğunu, tarihsel kökenlerini, teknik işleyişini ve bu tür tehditlere karşı nasıl korunabileceğimizi detaylı bir şekilde inceleyeceğiz.
İçerik Tablosu
FREAK Saldırısına Genel Bakış
FREAK saldırısı, 2015 yılında ortaya çıkarılan ve internetin temel güvenlik protokollerinden biri olan SSL/TLS üzerinde ciddi bir tehdit oluşturan bir zafiyettir. Bu saldırı, temelde, güvenli bir bağlantı kurmaya çalışan istemci (tarayıcı) ve sunucuyu, kasıtlı olarak zayıf ve kolayca kırılabilir bir şifreleme standardı kullanmaya zorlayarak aradaki veri trafiğinin deşifre edilmesine olanak tanır. Saldırının merkezinde, geçmişte kalmış kriptografik politikaların günümüz sistemlerindeki kalıntıları yatmaktadır.
FREAK Saldırısı Nedir?
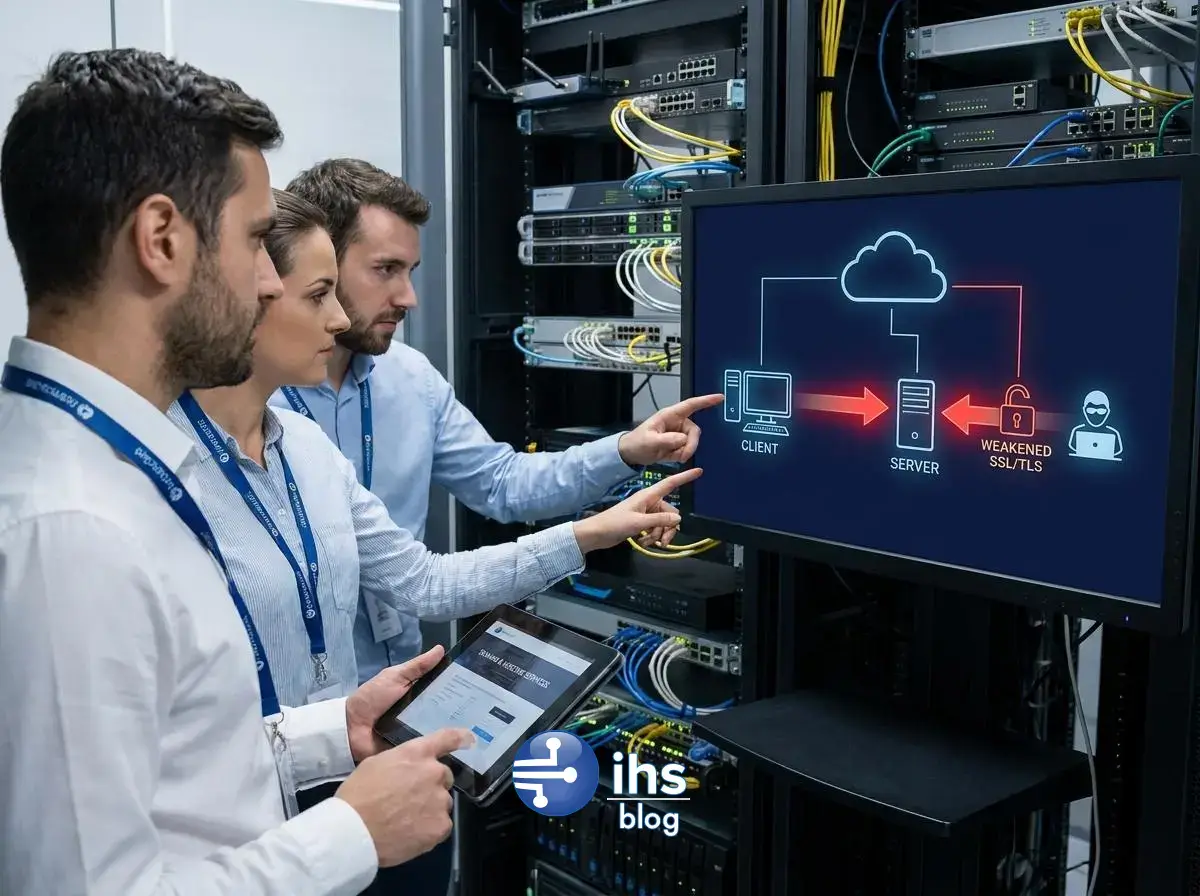
FREAK, bir “downgrade” (sürüm düşürme) saldırısı türüdür. Saldırgan, istemci ile sunucu arasına girerek (Man-in-the-Middle), tarafların güçlü ve modern şifreleme algoritmaları yerine, bilerek zayıflatılmış ve günümüz işlem gücüyle kısa sürede kırılabilen eski bir şifreleme türünü kullanmasını sağlar. Bu başarıldığında, güvenli olduğu varsayılan HTTPS bağlantısı etkisiz hale gelir ve saldırgan, kullanıcı adı, şifre, kredi kartı bilgileri gibi hassas verileri ele geçirebilir.
“FREAK” Kısaltmasının Açılımı: Factoring attack on RSA-EXPORT Keys
Saldırının adı, teknik işleyişini özetleyen bir kısaltmadır. “Factoring attack on RSA-EXPORT Keys”, Türkçesiyle “RSA-İHRACAT Anahtarları Üzerinde Çarpanlara Ayırma Saldırısı” anlamına gelir. Burada “RSA”, yaygın olarak kullanılan bir asimetrik şifreleme algoritmasıdır. “EXPORT” (ihracat) kelimesi, zafiyetin kalbinde yatan tarihsel bir detaya, yani ABD’nin bir zamanlar yurt dışına güçlü kriptografi yazılımlarının satışını kısıtlamasına atıfta bulunur. “Factoring” (çarpanlara ayırma) ise, bu zayıf anahtarları kırmak için kullanılan matematiksel yöntemi ifade eder.
Saldırının Temel Mantığı: Şifrelemeyi Zayıflatmaya Zorlama
FREAK saldırısının temel felsefesi oldukça basittir: Eğer güçlü bir kilidi kıramıyorsan, hedefi kandırarak onun yerine paslı ve zayıf bir kilit kullanmasını sağla. Normal bir TLS el sıkışması (handshake) sırasında, tarayıcı ve sunucu, her ikisinin de desteklediği en güçlü şifreleme paketini (cipher suite) kullanmak üzere anlaşır. FREAK saldırganı bu sürece müdahale eder. Tarayıcının güçlü şifreleme talebini gizlice değiştirerek, sunucudan artık güvenli olmayan, 512-bit’lik “ihracat sınıfı” bir RSA anahtarı talep etmesini sağlar. Eğer sunucu bu eski ve zayıf standardı hala destekliyorsa, istemeden tuzağa düşer ve saldırganın kolayca kırabileceği bir anahtar gönderir.
Zafiyetin Tarihsel Arka Planı: İhracat Sınıfı Kriptografi
FREAK zafiyetini tam olarak anlamak için, internetin ilk yıllarına ve Soğuk Savaş döneminin sonlarına uzanan bir tarih yolculuğu yapmak gerekir. Bu saldırı, doğrudan 1990’larda ABD hükümeti tarafından uygulanan ve ulusal güvenlik gerekçelerine dayanan kriptografi ihracat kısıtlamalarının bir mirasıdır. Bu politikalar, günümüzdeki birçok güvenlik sorununun istemeden de olsa tohumlarını ekmiştir.
ABD’nin Kriptografi İhracat Kısıtlamaları ve Geçmişi
1990’larda ABD hükümeti, güçlü şifreleme teknolojilerini bir “mühimmat” olarak sınıflandırıyordu ve bu teknolojilerin yabancı güçlerin veya terörist grupların eline geçmesini önlemek istiyordu. Bu nedenle, Amerikan şirketlerinin (örneğin Netscape ve Microsoft) yurt dışına sattıkları yazılımlarda kullanılabilecek şifreleme gücüne katı sınırlamalar getirildi. Bu düzenlemeler, ABD dışındaki kullanıcılara sunulan yazılımların, ABD içinde kullanılan versiyonlara göre çok daha zayıf kriptografik anahtarlar kullanmasını zorunlu kılıyordu.
“Export-Grade” Şifreleme Nedir ve Neden Zayıftır?
“Export-Grade” (İhracat Sınıfı) şifreleme, bu yasal kısıtlamalara uymak için özel olarak tasarlanmış, kasıtlı olarak zayıflatılmış bir kriptografi standardıdır. Bu standart, genellikle 512-bit RSA anahtarları gibi o dönemin teknolojisiyle bile kırılması mümkün olan, ancak büyük bir devletin kaynakları olmadan kırılamayacağı düşünülen bir seviyedeydi. Ancak işlem gücündeki devasa artışlar (Moore Yasası), 512-bit’lik bir anahtarı saatler içinde ve nispeten düşük maliyetli bulut bilişim kaynaklarıyla kırılabilir hale getirdi. Bu durum, bir zamanlar “yeterince güvenli” kabul edilen bu standardı, modern siber saldırganlar için kolay bir hedef haline getirdi.
Eski Yasal Düzenlemelerin Modern İnternet Güvenliğine Etkileri
ABD’nin kriptografi ihracat yasaları 2000’li yılların başında büyük ölçüde gevşetilmiş olsa da, yarattıkları hasar kalıcı oldu. Milyonlarca satır kodda ve sayısız yazılım kütüphanesinde “export-grade” şifreleme paketlerini destekleme yeteneği bir kalıntı olarak varlığını sürdürdü. Geliştiriciler genellikle geriye dönük uyumluluğu korumak veya eski kod tabanlarını temizlemenin maliyetinden kaçınmak için bu zayıf algoritmaları devre dışı bırakmadılar. İşte FREAK saldırısı, tam da bu “unutulmuş” ve savunmasız bırakılmış kapıyı kullanarak, modern sistemleri 20 yıl öncesinin güvenlik standartlarına geri dönmeye zorlamıştır.
Saldırı Vektörünün Teknik Detayları: Adım Adım İşleyiş
FREAK saldırısı, istemci ve sunucu arasındaki güvenli iletişim kanalını ele geçirmek için dikkatlice planlanmış birkaç adımdan oluşur. Saldırganın ortadaki adam (Man-in-the-Middle) olarak konumlanmasıyla başlayan süreç, hedeflenen veri trafiğinin tamamen deşifre edilmesiyle sonuçlanır. Bu sürecin her adımı, TLS protokolünün ve eski kriptografik standartların zayıflıklarını istismar eder.
Adım 1: Man-in-the-Middle (Ortadaki Adam) Konumunun Elde Edilmesi
Saldırının ilk ve en önemli adımı, saldırganın kurbanın (istemci) ve hedef sunucunun arasına sızmasıdır. Bu genellikle halka açık Wi-Fi ağları, sahte erişim noktaları (evil twin) veya ele geçirilmiş ağ cihazları (router, switch) üzerinden gerçekleştirilir. Saldırgan bu pozisyonu elde ettiğinde, kurbanın internet trafiğini görme ve değiştirme yeteneğine sahip olur. Bu aşama, saldırının geri kalanını mümkün kılan temel adımdır.
Adım 2: Tarayıcının TLS Bağlantı İsteğinin Değiştirilmesi
Kurbanın tarayıcısı, güvenli bir web sitesine (örneğin, banka.com) bağlanmaya çalıştığında, sunucuya desteklediği şifreleme paketlerinin bir listesini içeren bir “ClientHello” mesajı gönderir. Bu listede normalde AES-256 gibi güçlü ve modern algoritmalar bulunur. Ortadaki adam konumundaki saldırgan bu isteği yakalar ve güçlü şifreleme paketlerini listeden silerek yerine sadece zayıf “export-grade” cipher suite’leri ekler. Böylece sunucuya, tarayıcının yalnızca zayıf şifrelemeyi desteklediği yalanı söylenmiş olur.
Adım 3: Sunucunun Zayıf “Export-Grade” RSA Anahtarı ile Yanıt Vermeye Zorlanması
Eğer hedef sunucu, geçmişten kalma bir alışkanlıkla veya yanlış yapılandırma nedeniyle hala “export-grade” şifreleme paketlerini destekliyorsa, değiştirilmiş bu isteği geçerli kabul eder. Sunucu, tarayıcının sadece bunu desteklediğini düşünerek, pazarlığı kabul eder ve yanıt olarak 512-bit’lik zayıf bir RSA ortak anahtarı ve bir SSL sertifikası ile “ServerHello” mesajını gönderir. Bu noktada, hem istemci hem de sunucu, saldırganın tuzağına düşmüş ve zayıf bir şifreleme standardı üzerinde anlaşmış olur.
Adım 4: 512-bit’lik Zayıf Anahtarın Kısa Sürede Kırılması
Saldırgan, sunucunun gönderdiği 512-bit’lik RSA anahtarını yakalar. Günümüzün işlem gücüyle bu anahtar oldukça zayıftır. Saldırgan, Amazon EC2 gibi bulut bilişim servislerini kullanarak bu anahtarı birkaç saat içinde ve yaklaşık 100 dolarlık bir maliyetle kırabilir. Anahtar kırıldığında, saldırgan sunucunun özel anahtarını (private key) elde etmiş olur. Bu, şifreli iletişimin kilidini açan anahtardır.
Adım 5: Oturum Anahtarının Çalınması ve Veri Trafiğinin Deşifre Edilmesi
TLS el sıkışmasının devamında, tarayıcı sunucunun ortak anahtarını kullanarak simetrik bir “oturum anahtarı” (session key) oluşturur ve bunu şifreleyerek sunucuya gönderir. Saldırgan, bir önceki adımda sunucunun özel anahtarını ele geçirdiği için, tarayıcının gönderdiği bu şifreli mesajı çözebilir ve oturum anahtarını çalabilir. Bu oturum anahtarı, o anki iletişim seansındaki tüm verileri (kullanıcı adları, şifreler, form verileri) şifrelemek için kullanılır. Artık saldırgan bu anahtara sahip olduğu için, kurban ve sunucu arasındaki tüm veri trafiğini gerçek zamanlı olarak okuyabilir ve değiştirebilir.
| Adım | Saldırganın Eylemi | İstemci (Tarayıcı) Tarafındaki Durum | Sunucu Tarafındaki Durum |
|---|---|---|---|
| 1. Konumlanma | Ağa sızar ve ortadaki adam olur. | Güvenli bir ağda olduğunu düşünür. | Normal şekilde bağlantıları bekler. |
| 2. İstek Değiştirme | Güçlü şifreleme taleplerini siler, zayıf olanları ekler. | Güçlü şifreleme talep ettiğini sanır. | Değiştirilmiş, zayıf bir talep alır. |
| 3. Yanıta Zorlama | Sunucunun zayıf yanıtını bekler. | Sunucudan gelen zayıf anahtarı kabul eder (zafiyetli ise). | Sadece zayıf şifreleme desteklendiğini düşünerek 512-bit anahtar gönderir. |
| 4. Anahtar Kırma | 512-bit RSA anahtarını yakalar ve kırar. | İletişimin güvenli olduğunu varsayar. | İletişimin güvenli olduğunu varsayar. |
| 5. Deşifre Etme | Oturum anahtarını çalar ve tüm trafiği okur. | Hassas verileri gönderir. | Hassas verileri gönderir. |
FREAK Saldırısının Etki Alanı ve Sonuçları
FREAK zafiyeti ortaya çıktığında, internet ekosisteminde geniş bir etki yarattı. Sadece belirli bir yazılım veya platformla sınırlı kalmayıp, hem istemci tarafındaki popüler tarayıcıları hem de sunucu tarafındaki yaygın olarak kullanılan kriptografi kütüphanelerini etkiledi. Bu durum, milyonlarca kullanıcıyı ve çok sayıda popüler web sitesini potansiyel bir risk altına soktu.
Etkilenen Tarayıcılar ve Yazılımlar (Apple Safari, Google Chrome, OpenSSL)
Zafiyetin en endişe verici yönlerinden biri, en yaygın kullanılan yazılımları etkilemesiydi. Etkilenenler arasında şunlar vardı:
- Apple Safari: Hem iOS hem de OS X sürümlerindeki Safari tarayıcıları zafiyetten etkileniyordu.
- Google Chrome: Android’in yerleşik tarayıcısı ve mobil Chrome’un eski sürümleri savunmasızdı.
- OpenSSL: İnternet sunucularının büyük bir kısmında kullanılan temel kriptografi kütüphanesi OpenSSL’in 1.0.1k sürümünden önceki birçok versiyonu, zayıf “export-grade” şifreleme paketlerini varsayılan olarak kabul ediyordu. Bu durum, Apache ve Nginx gibi web sunucularını da dolaylı olarak etkiledi.
- Microsoft Schannel: Windows işletim sistemlerindeki SSL/TLS uygulaması olan Schannel’da da benzer bir zafiyet tespit edildi.
Zafiyetli Olan Popüler Web Siteleri ve Sunucular
Araştırmacılar, zafiyeti keşfettiklerinde internetin en popüler sitelerini taradılar ve şaşırtıcı sonuçlarla karşılaştılar. Alexa tarafından listelenen en popüler 14 milyon web sitesinin %36’sından fazlasının bu zayıf şifreleme standartlarını desteklediği ve dolayısıyla FREAK saldırısına karşı savunmasız olduğu ortaya çıktı. Hatta bazı devlet kurumları, haber siteleri ve finansal kuruluşların web sitelerinin bile bu zafiyetten etkilendiği raporlandı. Bu durum, bir web sitesinin ne kadar büyük veya güvenilir olursa olsun, yanlış sunucu yapılandırmasının ciddi riskler doğurabileceğini gösterdi.
Kullanıcılar İçin Riskler: Oturum Çalma, Şifre Hırsızlığı, Veri Sızıntısı
FREAK saldırısının başarılı bir şekilde gerçekleştirilmesi, son kullanıcılar için ciddi mahremiyet ve güvenlik riskleri anlamına geliyordu. Saldırganın elde edebileceği veriler ve gerçekleştirebileceği eylemler şunları içeriyordu:
- Oturum Çalma (Session Hijacking): Saldırgan, kullanıcının oturum çerezlerini (session cookies) ele geçirerek, sanki o kullanıcıymış gibi web sitesinde işlem yapabilirdi. Örneğin, bir sosyal medya hesabına giriş yapabilir veya bir e-ticaret sitesindeki sepeti değiştirebilirdi.
- Şifre Hırsızlığı: Kullanıcıların bankacılık, e-posta veya diğer çevrimiçi hizmetlere giriş yaparken kullandıkları kullanıcı adı ve şifreler, şifrelenmiş veri akışından çalınabilirdi.
- Veri Sızıntısı: Kredi kartı numaraları, kişisel kimlik bilgileri, özel mesajlar ve formlarla gönderilen her türlü hassas bilgi saldırgan tarafından okunabilir ve kötüye kullanılabilirdi.
- İçerik Manipülasyonu: Saldırgan sadece veriyi okumakla kalmaz, aynı zamanda web sitesinden kullanıcıya giden veya kullanıcıdan web sitesine giden veriyi değiştirebilirdi. Bu, sahte bilgiler göstermek veya zararlı yazılım indirmelerini tetiklemek için kullanılabilirdi.
| Yazılım | Zafiyetli Durum | Güvenli Durum (Yama Sonrası) |
|---|---|---|
| Apple Safari (OS X) | OS X Yosemite 10.10.2’den önceki sürümler | Security Update 2015-002 ile güncellenmiş sürümler |
| Apple Safari (iOS) | iOS 8.1.3’ten önceki sürümler | iOS 8.2 ve sonrası |
| Google Chrome (Android) | Sürüm 40 ve öncesi | Sürüm 41 ve sonrası |
| OpenSSL Kütüphanesi | 1.0.1k öncesi, 1.0.0c-f, 0.9.8za-cc gibi sürümler | 1.0.2a, 1.0.1m, 1.0.0r, 0.9.8zf ve sonrası |
| Microsoft Windows | MS15-031 güvenlik bülteni öncesi tüm sürümler | MS15-031 güvenlik güncellemesini almış sistemler |
FREAK Saldırısına Karşı Korunma Yöntemleri ve Çözümler
FREAK saldırısının keşfedilmesinin ardından, yazılım geliştiricileri ve sistem yöneticileri hızla harekete geçerek yamalar ve çözümler üretti. Korunma sorumluluğu, hem son kullanıcıların cihazlarını güncel tutmasını hem de web sitesi sahiplerinin sunucularını doğru şekilde yapılandırmasını gerektirir. Bu iki taraflı yaklaşım, bu tür “downgrade” saldırılarına karşı en etkili savunmayı oluşturur.
Son Kullanıcılar İçin Alınması Gereken Önlemler
Sıradan internet kullanıcıları için korunmanın en temel yolu, kullandıkları yazılımların her zaman en son sürümde olmasını sağlamaktır. Geliştiriciler zafiyetleri kapattıkça, bu güncellemeleri yüklemek kritik önem taşır.
Tarayıcı ve İşletim Sistemlerini Güncel Tutmak
FREAK gibi zafiyetler ortaya çıktığında, Apple, Google, Microsoft gibi büyük şirketler hızla güvenlik güncellemeleri yayınlar. Tarayıcınızın (Chrome, Safari, Firefox, Edge) ve işletim sisteminizin (Windows, macOS, iOS, Android) otomatik güncelleme özelliğinin açık olduğundan emin olun. Bu, bilinen güvenlik açıklarına karşı sizi korumanın en basit ve en etkili yoludur. Bir WordPress sürüm güncellemesi yapmak ne kadar önemliyse, tarayıcı ve işletim sistemi güncellemeleri de o kadar hayatidir.
Güvenilmeyen Ağlarda Hassas İşlemlerden Kaçınmak
FREAK, bir Man-in-the-Middle saldırısı gerektirdiği için, en büyük risk halka açık ve güvenilmeyen Wi-Fi ağlarındadır (kafeler, havalimanları, oteller vb.). Bu tür ağlara bağlıyken online bankacılık, alışveriş veya şifre girişi gerektiren diğer hassas işlemlerden kaçınmak iyi bir önlemdir. Eğer bu ağları kullanmak zorundaysanız, tüm trafiğinizi şifreleyen güvenilir bir VPN hizmeti kullanmak ek bir koruma katmanı sağlar.
Web Sitesi Sahipleri ve Sistem Yöneticileri İçin Çözümler
Web sitesi sahipleri ve sunucu yöneticileri, kullanıcıları koruma konusunda en büyük sorumluluğa sahiptir. Sunucu tarafında yapılacak doğru yapılandırmalar, FREAK ve benzeri saldırıları tamamen etkisiz hale getirebilir.
Sunucularda “Export-Grade” Şifreleme Paketlerini Devre Dışı Bırakmak
En temel ve en etkili çözüm, sunucu yapılandırmasında artık hiçbir geçerliliği kalmamış olan tüm “export-grade” şifreleme paketlerini (cipher suites) devre dışı bırakmaktır. Bu, saldırganın sunucuyu zayıf şifrelemeye zorlamasını engeller. Sunucu, yalnızca TLS 1.2 ve TLS 1.3 gibi modern protokolleri ve AES-GCM, CHACHA20-POLY1305 gibi güçlü şifreleme algoritmalarını destekleyecek şekilde yapılandırılmalıdır. Bu aynı zamanda bir zayıf şifreleme uyarısı almanızı da önler.
OpenSSL ve Diğer Kriptografi Kütüphanelerini Güncellemek
Web sunucunuzun temelini oluşturan OpenSSL, LibreSSL veya Microsoft Schannel gibi kriptografi kütüphanelerinin en son yamalı sürümlerine güncellenmesi zorunludur. Zafiyetin ilk olarak bu kütüphanelerde kapatılması nedeniyle, eski bir sürüm kullanmak, sunucunuzu bilinen bir saldırıya karşı savunmasız bırakmak anlamına gelir. Düzenli olarak güvenlik güncellemelerini kontrol etmek ve uygulamak, proaktif bir güvenlik duruşu için esastır.
SSL/TLS Sunucu Yapılandırmasını Güçlendirmek
“Export-grade” şifrelemeyi devre dışı bırakmanın yanı sıra, genel SSL/TLS yapılandırmasını güçlendirmek de önemlidir. Bu, Perfect Forward Secrecy (PFS) gibi özellikleri etkinleştirmeyi, zayıf protokolleri (SSLv2, SSLv3, TLS 1.0, TLS 1.1) devre dışı bırakmayı ve güçlü anahtar değişim mekanizmaları (ECDHE) kullanmayı içerir. Bu ayarlar, sadece FREAK’e karşı değil, gelecekte ortaya çıkabilecek diğer “downgrade” ve kriptografik saldırılara karşı da direnci artırır.
FREAK’ten Çıkarılacak Dersler ve İnternet Güvenliğine Etkisi
FREAK saldırısı, siber güvenlik dünyası için sadece geçici bir kriz değil, aynı zamanda kalıcı dersler içeren önemli bir olaydı. Bu zafiyet, teknoloji politikalarının, eski kodların ve sürekli gelişen tehdit ortamının karmaşık etkileşimini gözler önüne serdi. İnternetin güvenliği için güçlü kriptografinin önemini ve geçmişte yapılan hataların uzun vadeli sonuçlarını bir kez daha hatırlattı.
“Downgrade” (Sürüm Düşürme) Saldırılarının Kalıcı Tehdidi
FREAK, POODLE ve Logjam gibi saldırılar, “downgrade” saldırılarının ne kadar tehlikeli olabileceğini gösterdi. Bu saldırıların temel stratejisi, modern ve güvenli bir sistemi, geriye dönük uyumluluk için bıraktığı eski ve zayıf bir versiyonunu kullanmaya zorlamaktır. Bu durum, sistemlerin en zayıf halkası kadar güçlü olduğu gerçeğini vurgular. Geliştiriciler ve sistem yöneticileri, artık güvenli olmayan eski protokol ve algoritmaları desteklemeyi bırakma konusunda daha cesur olmalıdır. Hosting sağlayıcılarının güncel ve güvenli altyapılar sunması bu noktada kritik bir rol oynar.
Kriptografik Borç: Eski ve Zayıf Teknolojilerin Mirası
FREAK, “teknik borç” kavramının bir alt türü olan “kriptografik borç” olgusunu mükemmel bir şekilde örneklemektedir. 1990’ların ihracat kısıtlamaları nedeniyle yazılan zayıf şifreleme kodları, o dönemin bir gerekliliğiydi. Ancak bu yasalar kalktıktan sonra bile bu kodlar sistemlerden temizlenmedi ve bir borç gibi birikti. Yıllar sonra, bu birikmiş borç, FREAK saldırısı gibi yüksek faizli bir fatura olarak karşımıza çıktı. Bu, yazılım geliştirme süreçlerinde eski ve güvensiz kodları temizlemenin ve sistemleri proaktif olarak modernize etmenin ne kadar önemli olduğunu göstermektedir.
Güçlü ve Modern Kriptografinin Vazgeçilmezliği
Bu saldırı, internetin temel direği olan güvenin, güçlü ve tavizsiz kriptografiye dayandığını bir kez daha kanıtlamıştır. Kullanıcıların verilerinin gizliliğini ve bütünlüğünü korumak için TLS 1.2 ve özellikle TLS 1.3 gibi modern protokollerin, AES-256 gibi güçlü şifrelerin ve ECDSA gibi eliptik eğri kriptografisinin standart olarak benimsenmesi gerekmektedir. Geçmişin zayıf standartlarına geri dönmeye zorlanabilen herhangi bir sistem, modern internetin güvenlik beklentilerini karşılayamaz. Güvenlik, sonradan eklenen bir özellik değil, sistemin en başından itibaren tasarımının bir parçası olmalıdır.
Web Güvenliği ve SSL Sertifikaları İçin Neden İHS Telekom’u Tercih Etmelisiniz?
FREAK gibi siber saldırılar, web güvenliğinin sadece bir SSL sertifikası almaktan çok daha fazlası olduğunu göstermektedir. Doğru sertifikayı seçmek, sunucuyu en güncel ve güvenli standartlara göre yapılandırmak ve olası zafiyetlere karşı proaktif olmak, dijital varlıklarınızı ve kullanıcılarınızı korumanın temel taşlarıdır. İHS Telekom, bu bütünsel güvenlik anlayışıyla işletmenizin ihtiyaç duyduğu güvenilir ortağıdır.
En Güncel ve Güçlü Şifreleme Algoritmalarını Destekleyen SSL Sertifikaları
İHS Telekom, sadece modern tarayıcılarla uyumlu değil, aynı zamanda en güçlü şifreleme standartlarını (SHA-256, 2048-bit anahtarlar vb.) destekleyen SSL sertifikaları sunar. Sunduğumuz sertifikalar, “export-grade” gibi zayıf ve eski algoritmalara yer vermez, böylece sitenizin “downgrade” saldırılarına karşı doğal bir dirence sahip olmasını sağlar. İster standart bir RapidSSL sertifikası, ister tüm alt alan adlarınızı koruyan bir Wildcard SSL, isterseniz de en yüksek güven seviyesini sunan bir EV SSL olsun, tüm seçeneklerimiz günümüzün güvenlik tehditlerine karşı tasarlanmıştır.
Sunucu Yapılandırması için Uzman Teknik Destek ve Danışmanlık
Bir SSL sertifikası satın almak denklemin sadece bir parçasıdır. Bu sertifikanın sunucunuza doğru bir şekilde kurulması ve sunucu yazılımınızın (Apache, Nginx vb.) en güvenli ayarlarla yapılandırılması kritik öneme sahiptir. İHS Telekom’un uzman teknik destek ekibi, sunucunuzda zayıf şifreleme paketlerini devre dışı bırakma, modern TLS protokollerini etkinleştirme ve genel sunucu güvenliğini artırma konularında size rehberlik eder. Bir VPS veya VDS sunucu hizmeti alsanız dahi, doğru yapılandırma konusunda yanınızdayız.
Zafiyetlere Karşı Proaktif Bilgilendirme ve Güvenlik Çözümleri
Siber güvenlik dünyası dinamiktir ve sürekli yeni tehditler ortaya çıkar. İHS Telekom olarak, FREAK gibi kritik zafiyetler ortaya çıktığında müşterilerimizi proaktif olarak bilgilendirir ve gerekli önlemleri almaları için onlara yol gösteririz. Güvenliği sadece bir ürün olarak değil, sürekli bir hizmet olarak görüyoruz. Bu yaklaşım, işletmenizin her zaman bir adım önde olmasını ve potansiyel risklere karşı hazırlıklı olmasını sağlar.
Güvenliğin Sürekliliği İçin Kolay Yönetim ve Otomatik Yenileme Seçenekleri
Güvenlik zincirinin en zayıf halkalarından biri, süresi dolmuş ve yenilenmemiş SSL sertifikalarıdır. İHS Telekom müşteri paneli üzerinden SSL sertifikalarınızı kolayca yönetebilir, yenileme zamanı geldiğinde otomatik bildirimler alabilirsiniz. Otomatik yenileme seçeneklerimiz sayesinde, sitenizin güvenliğinin kesintiye uğramamasını ve kullanıcılarınızın her zaman “güvenli bağlantı” uyarısını görmesini sağlayabilirsiniz. Güvenilir bir alan adı tescili ile başlayan dijital yolculuğunuz, İHS Telekom’un sunduğu kesintisiz güvenlik çözümleriyle tamamlanır.